2026年9月微软补丁日风险提示
时间:2026年09月10日
依据微软安全更新官方补丁公告为数据来源,由安天澜砥N2.6 威胁检测分析大模型整理生成。
1、本月概况
2026年9月,微软发布例行安全更新,共修复 973 个安全漏洞。安天智甲针对本次补丁日高危漏洞场景,同步更新配套防御规则,覆盖本次重点风险漏洞的识别与防御能力。
统计项 | 数量 |
修复漏洞总数 | 973 |
风险等级「严重」 | 113 |
已确认在野利用 | 2 |
漏洞细节已公开披露 | 0 |
本月需重点关注 | 60 |
2、漏洞情况
本表数据取自微软官方补丁库,按照利用可能性、漏洞公开状态、风险等级的优先级依次排序。凡标记为「在野利用」、「利用可能较高」或「漏洞细节已公开披露」的漏洞,均纳入下表:
编号 | 漏洞名称 | 利用可能 | 公开状态 | 风险等级 |
CVE-2026-81963 | Windows 更新堆栈特权提升漏洞 | 在野利用 | 未公开 | 重要 |
CVE-2026-85880 | Windows Advanced Local Procedure Call (ALPC) 特权提升漏洞 ⚠ | 在野利用 | 未公开 | 重要 |
CVE-2026-69676 | Windows Kerberos 远程执行代码漏洞 | 较高 | 未公开 | 严重 |
CVE-2026-69730 | Windows DNS 服务器远程执行代码漏洞 | 较高 | 未公开 | 严重 |
CVE-2026-69852 | Windows 路由和远程访问服务 (RRAS) 远程执行代码漏洞 ⚠ | 较高 | 未公开 | 严重 |
CVE-2026-69854 | Spring Cloud Azure 特权提升漏洞 ⚠ | 较高 | 未公开 | 严重 |
CVE-2026-69857 | Azure Cosmos DB 欺骗漏洞 ⚠ | 较高 | 未公开 | 严重 |
CVE-2026-70585 | Windows Services for NFS ONCRPC XDR Driver 远程执行代码漏洞 ⚠ | 较高 | 未公开 | 严重 |
CVE-2026-72957 | Windows 部署服务远程执行代码漏洞 | 较高 | 未公开 | 严重 |
CVE-2026-83501 | Windows 基于虚拟化的安全 (VBS) 信息泄漏漏洞 ⚠ | 较高 | 未公开 | 严重 |
CVE-2026-68846 | Windows 内核特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-68876 | Windows 程序兼容性助手服务特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-68880 | Windows Win32k 特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-68884 | Windows 内核特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69274 | Windows Win32k 特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69277 | Microsoft Local Security Authority (LSA) Server 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69301 | Windows Win32k 特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69305 | Microsoft Windows Search Component 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69310 | Windows DNS 特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69337 | Windows 注册表特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69364 | Windows 打印后台处理程序 Components 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69366 | Windows 内核特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69385 | Windows TCP/IP 特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69391 | Windows Broker Infrastructure Service 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69406 | Windows 内核信息泄漏漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69436 | Windows 错误报告特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69450 | Windows 错误报告特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69451 | Windows Management Instrumentation 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69459 | Windows Power Dependency Coordinator 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69460 | Windows Modern Device Management (MDM) 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69466 | Windows 内核特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69467 | Microsoft 图形组件特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69473 | Windows 内核特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69478 | Windows Device Association Service 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69498 | Windows Win32k 特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69525 | 远程桌面服务远程执行代码漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69541 | Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulnerability 漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69585 | Microsoft Windows Search Component 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69600 | Microsoft Windows Search Component 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69605 | Microsoft Install Service 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69623 | Windows HTTP Print Provider 远程执行代码漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69714 | Windows Device Association Service 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69723 | Windows 内核信息泄漏漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69757 | Windows TCP/IP 特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69777 | Windows DHCP 客户端特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69779 | Windows Win32k 特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69832 | Win32k 信息泄漏漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-69911 | Microsoft Windows Search Component 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-69921 | Windows 打印后台处理程序 Components 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-70289 | Windows Win32k 特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-70342 | Windows WinSock 辅助功能驱动程序特权提升漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-70562 | Windows Audio Service 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-70583 | Windows Core Messaging 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-71340 | Windows File History Service 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-71343 | Windows 远程访问连接管理器远程执行代码漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-72936 | Windows SMB 客户端远程执行代码漏洞 | 较高 | 未公开 | 重要 |
CVE-2026-72940 | Windows Schannel 远程执行代码漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-77500 | Windows Device Association Service 特权提升漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-78454 | Windows CD-ROM Driver 信息泄漏漏洞 ⚠ | 较高 | 未公开 | 重要 |
CVE-2026-80093 | Windows 云文件微筛选器驱动程序特权提升漏洞 | 较高 | 未公开 | 重要 |
说明:「利用可能较高」是微软基于漏洞自身特性作出的预判,不代表当前已存在公开的利用代码或已发生实际攻击。
2.1 在野利用漏洞详情
1、CVE-2026-81963 — Windows 更新堆栈特权提升漏洞
项目 | 内容 |
风险等级 | 重要 |
影响类型 | 特权提升 |
受影响组件 | Windows Update Stack |
当前状态 | 微软已确认存在在野利用 |
修复补丁 | KB5122871、KB5122880、KB5124008、KB5124012 |
智甲防御说明 | 智甲病毒库202609100017版本已内置针对该漏洞的主动拦截能力,用户仅需将病毒库更新至最新版本,无需任何额外配置即可有效阻断利用该漏洞的攻击。建议开启病毒库自动升级,确保防护能力持续生效。 |
漏洞原理:Windows 更新堆栈(Windows Update Stack)存在访问文件前链接解析不当(Improper Link Resolution Before File Access,即「link following」)缺陷。经过身份验证的本地攻击者可利用特制的符号链接诱导更新堆栈在访问文件前错误解析链接,实现本地权限提升;微软FAQ 确认,成功利用该漏洞可获得 SYSTEM 权限。
利用前提:
• 攻击向量:本地
• 初始权限:低权限账户
• 用户交互:不需要
• 附加条件:无额外前提(微软未列出附加条件);该漏洞属「link following」类,利用时需能在本地放置可被更新堆栈解析的符号链接
• CVSS 3.1:7.8(向量AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)
2、CVE-2026-85880 — Windows Advanced Local Procedure Call (ALPC) 特权提升漏洞
项目 | 内容 |
风险等级 | 重要 |
影响类型 | 特权提升 |
受影响组件 | Windows Advanced Local Procedure Call (ALPC) |
当前状态 | 微软已确认存在在野利用 |
修复补丁 | KB5122876、KB5122878、KB5122882、KB5123065、KB5123066、KB5123099 |
智甲防御说明 | 智甲病毒库202609100017版本已内置针对该漏洞的主动拦截能力,用户仅需将病毒库更新至最新版本,无需任何额外配置即可有效阻断利用该漏洞的攻击。建议开启病毒库自动升级,确保防护能力持续生效。 |
漏洞原理:Windows 高级本地过程调用(Advanced Local Procedure Call,ALPC)存在堆缓冲区溢出(Heap-based Buffer Overflow)缺陷。经过身份验证的本地攻击者运行特制应用程序触发对ALPC 的堆溢出访问,可实现本地权限提升;微软 FAQ 确认,成功利用该漏洞可获得 SYSTEM 权限。
利用前提:
• 攻击向量:本地• 初始权限:低权限账户• 用户交互:不需要• 附加条件:须先在低权限 AppContainer(沙箱)中取得代码执行能力,再利用该漏洞逃逸沙箱并提升权限;微软 FAQ 确认无需额外用户交互• CVSS 3.1:7.8(向量AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)
3、受影响组件及智甲缓解措施
3.1 受影响组件
3.1.1重点组件全景:模块 / 服务 / 端口
下表为本月漏洞中网络可达、与“服务 / 端口”直接相关的重点组件。组件名为 CVE 标题关键词归类,服务名与端口取自微软官方《Windows 服务概述和网络端口要求》(58 个服务全量表)。
表1 重点组件全景(组件 / CVE 编号数量 / 服务 / 默认端口)
组件 | CVE 编号数量 | 默认端口 |
Windows DHCP Server | 36 | UDP 67 · UDP 2535 · TCP 647 |
Remote Desktop | 16 | TCP 3389 · UDP 3389 |
Windows DNS Server | 10 | UDP 53 · TCP 53 |
Remote Desktop Services | 9 | TCP 3389 · UDP 3389 |
Routing and Remote Access | 8 | UDP 1701 · TCP 1723 |
SMB | 7 | UDP 138 · UDP 137 · TCP 139 · TCP 445 |
Message Queuing | 5 | TCP 1801 · UDP 1801 · TCP 2101 · TCP 2107 · UDP 3527 · TCP 2105 · TCP 2103 · TCP 135 |
iSCSI | 5 | TCP 3260 |
Kerberos | 5 | TCP 88 · UDP 88 · UDP 464 · TCP 464 · UDP 389 |
Windows Deployment Services | 4 | UDP 4011 |
Secure Socket Tunneling Protocol | 4 | TCP 443 |
Failover Cluster | 4 | UDP and DTLS 3343 · TCP 3343 · ICMP Echo port · TCP 445 · TCP 135 · UDP 137 · TCP 49152-65535(随机) · TCP 5985 |
Internet Connection Sharing | 3 | UDP 67 · UDP 53 · TCP 53 |
Netlogon | 2 | UDP 1382 · UDP 1372 · TCP 1392 · TCP 445 · UDP 389 · TCP 135 · 49152-65535(随机) |
Windows NFS | 1 | TCP/UDP 2049 |
IP Helper | 1 | 无固定端口 |
3.1.2可通过关闭服务 / 禁用端口缓解的漏洞与影响
微软本轮未发布官方workaround(MSRC 的 Workarounds/Mitigations 列均为 No)。下表为基于组件属性与漏洞属性的分析推断:判定依据为组件可独立停止(有独立 Windows 服务)、漏洞具有网络利用面(RCE/DoS 且 CVSS 网络可达)、且具备可操作的关闭服务或禁用端口手段。所列缓解操作执行前须经业务确认。
表2 可缓解组件清单(缓解操作与业务影响)
组件 | CVE 编号数量 | 缓解操作 | 业务影响 |
Windows DHCP Server | 36 | 关闭 DHCP Server 服务;防火墙禁用 UDP 67/68 | 客户端无法自动获取 IP,需静态配置;DHCP 中继/预留失效 |
Remote Desktop | 16 | 关闭 Remote Desktop Services;防火墙禁用 TCP 3389 | 远程桌面管理不可用;RD 会话主机/网关/Virtualization Host 全断 |
Windows DNS Server | 10 | 关闭 DNS Server 服务;防火墙禁用 TCP/UDP 53 | 域内域名解析中断,域控/加入域/证书验证受影响 |
Remote Desktop Services | 9 | 关闭 Remote Desktop Services;防火墙禁用 TCP 3389 | 远程桌面管理不可用;RD 会话主机/网关/Virtualization Host 全断 |
Routing and Remote Access | 8 | 停止 RemoteAccess 服务;禁用 VPN/路由端口 UDP 1701·TCP 1723·UDP 500/4500 | VPN 客户端无法接入;站到站 VPN、RAS 拨号中断 |
SMB | 7 | 停止 Server 服务/解除网卡 SMB 绑定;防火墙禁用 TCP 445 | 文件共享、组策略分发、域内 SYSVOL 访问中断 |
Message Queuing | 5 | 关闭 Message Queuing (MSMQ) 服务;防火墙禁用 TCP/UDP 1801 | 依赖 MSMQ 的应用(分布式事务、队列业务)中断 |
iSCSI | 5 | 停止 iSCSI Initiator 服务;防火墙禁用 TCP 3260 | iSCSI 存储连接中断,依赖 SAN 的应用受影响 |
Kerberos | 5 | 域控上不可停 KDC(会断认证);隔离网可封 UDP/TCP 88 | Kerberos 认证全面中断,域登录失败 |
Windows Deployment Services | 4 | 关闭 WDSServer 服务;防火墙禁用 UDP 4011·TCP 5040 | PXE 网络启动/批量部署不可用 |
Secure Socket Tunneling Protocol | 4 | RRAS 中停用 SSTP 侦听;禁用 TCP 443 上的 SSTP 端口 | SSTP VPN 客户端无法连接(若与 HTTPS 同端口需评估) |
Failover Cluster | 4 | 如业务未用集群可停 Cluster service;封 RPC 动态端口/445 | 故障转移集群资源不可管理,群集服务中断 |
Internet Connection Sharing | 3 | 关闭 SharedAccess 服务;停用 ICS/NAT 转发 | 共享上网/ICS 网关功能中断 |
Netlogon | 2 | 如非必需可停 Netlogon(域环境必用,谨慎);封 RPC 135/445 仅限隔离网 | 域成员与域控安全通道中断,认证受影响 |
Windows NFS | 1 | 停用 Server for NFS 角色;防火墙禁用 TCP/UDP 2049 | NFS 客户端无法挂载共享 |
IP Helper | 1 | 无法端口级缓解;可停 iphlpsvc(需评估 IPv6/隧道依赖) | IPv6 隧道(6to4/Teredo/ISATAP)与 DHCPv6 中继受影响 |
3.1.3 无法通过服务/端口方式缓解的系统核心组件
以下组件属于系统核心组件或本地组件,无法通过服务/ 端口方式缓解:
其一,组件由内核、系统进程或共享宿主承载,无独立Windows 服务可停止;
其二,漏洞利用路径为本地,不具备网络暴露面,关闭服务或禁用端口无法形成有效缓解。其中在野利用的CVE-2026-81963、CVE-2026-85880 两个 0-day 即属此类,应优先处置,建议立即更新智甲病毒库到最新版或使用智甲的漏洞修复工具修复相关漏洞。
表3 无法通过服务/端口方式缓解的系统核心组件
组件 | CVE 编号数量 |
Win32k | 25 |
Storage | 18 |
Windows Kernel | 12 |
Windows Hello | 9 |
Imaging Component | 8 |
EFS | 7 |
Media Foundation | 6 |
LSA | 6 |
Graphics Component | 6 |
Secure Kernel Mode | 4 |
Graphic Fonts | 3 |
BitLocker | 2 |
Windows ALPC | 2 |
Credential Guard | 2 |
DirectWrite | 2 |
WebP | 1 |
Windows Update Stack | 1 |
Advanced Local Procedure Call | 1 |
3.2 智甲针对本月漏洞的缓解措施
针对企业版用户,安天智甲终端防御系统提供轻量化、可批量下发的临时缓解方案,在补丁安装前快速削减漏洞攻击面:
1:事件调查与服务禁用
安天智甲内置事件调查与响应能力,支持批量核查全网终端目标服务的存在性与运行状态。管理员可获取《每月漏洞调查与响应包》,导入管理中心后,一键完成全部终端的服务状态普查;人工评估确认业务无影响后,可批量下发策略,禁用风险服务。
操作位置:响应中心->事件调查->管理模板->导入文件,选择月度漏洞调查包执行一键调查。
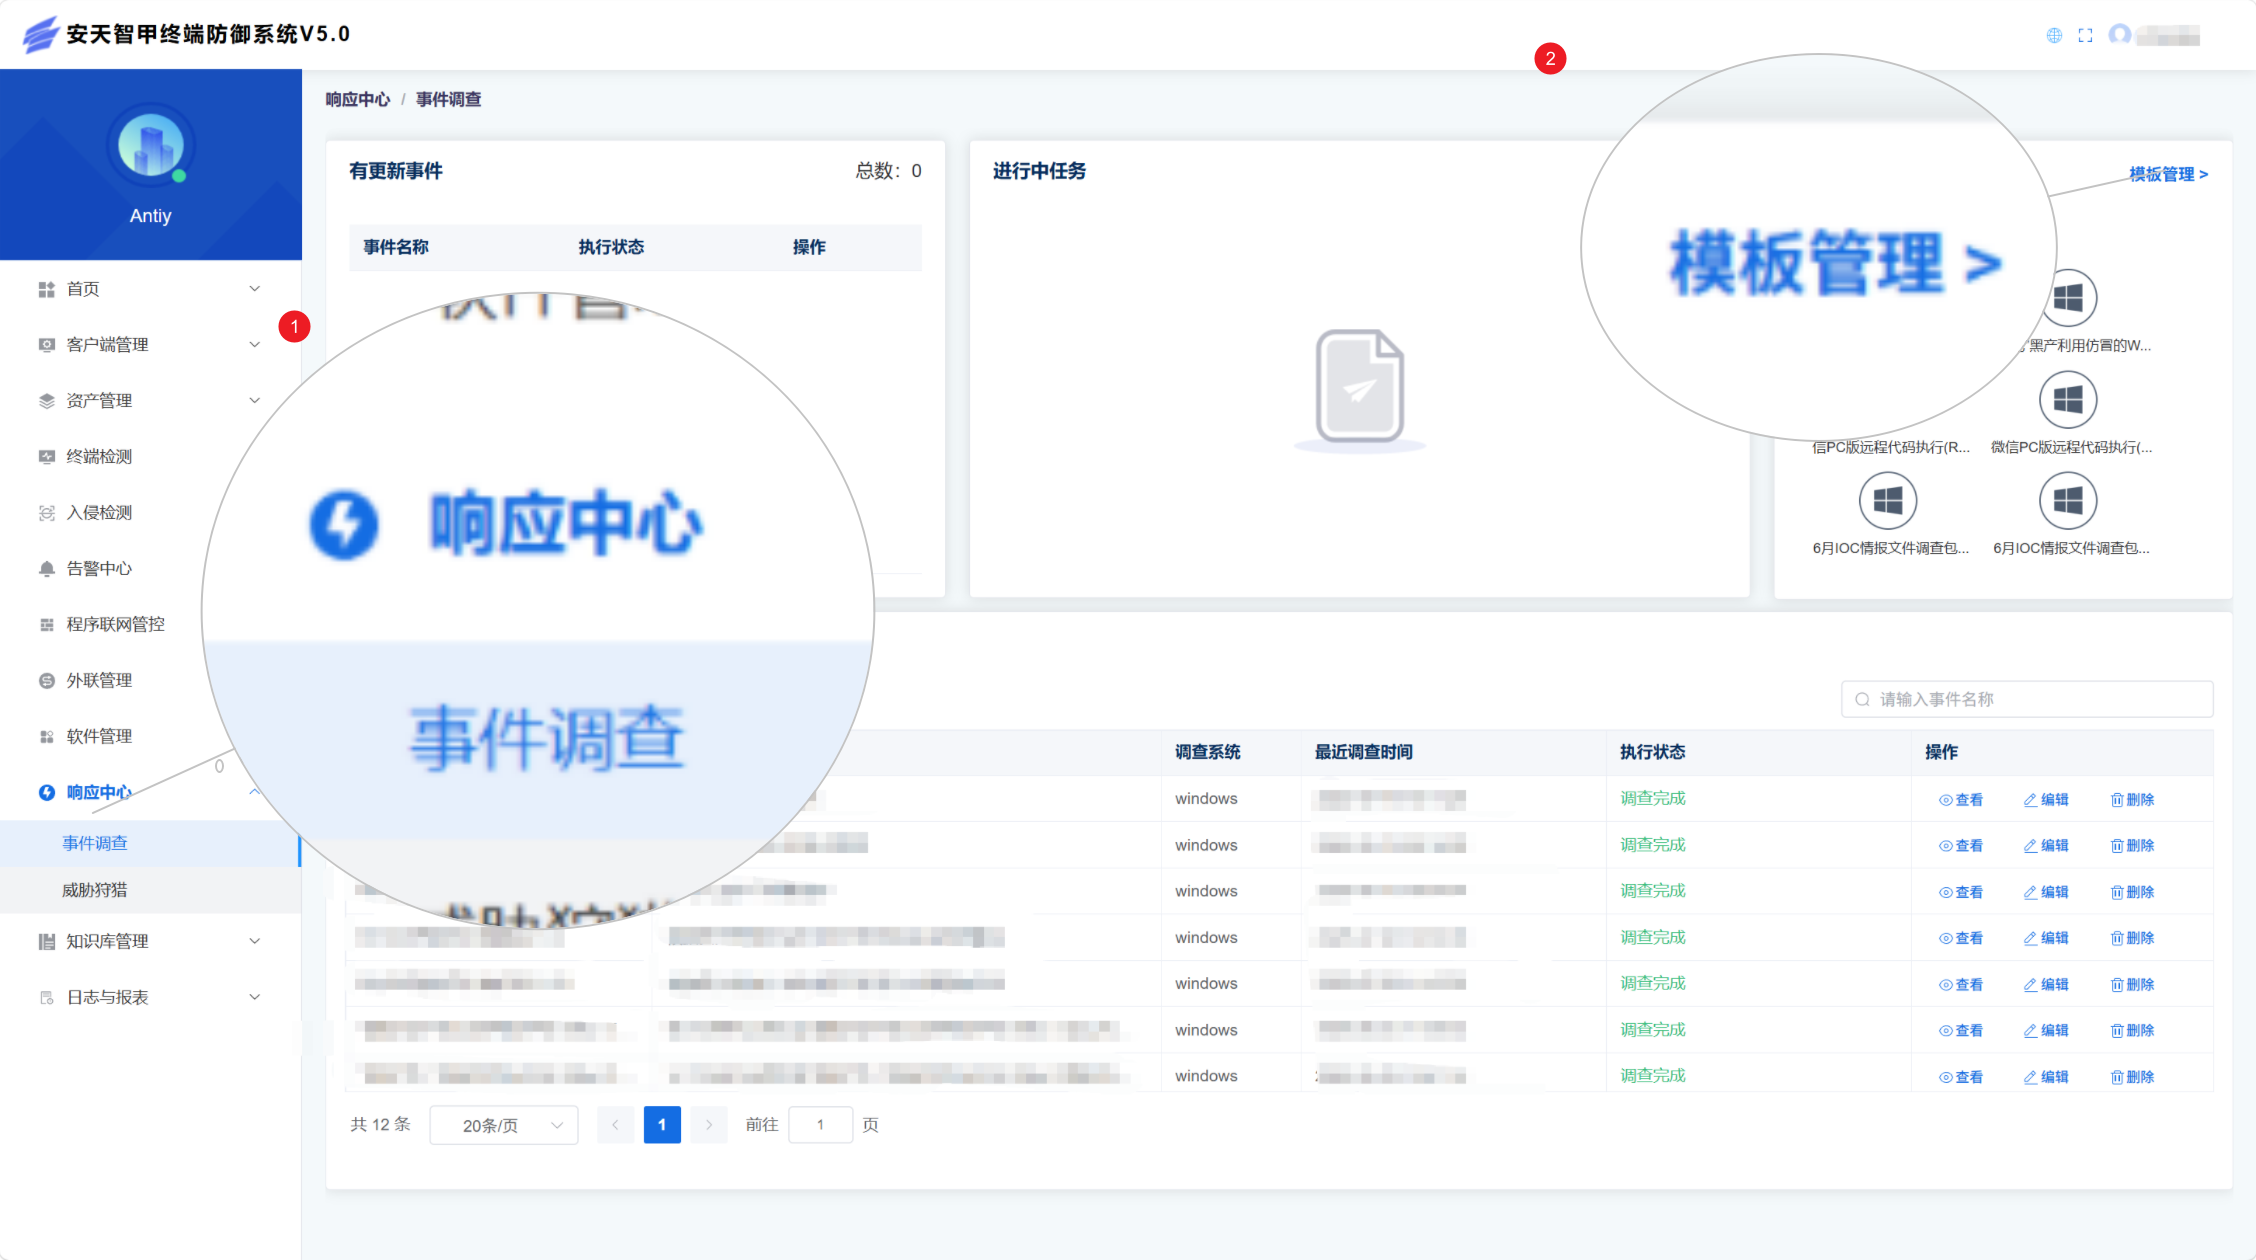
图1 事件调查与响应
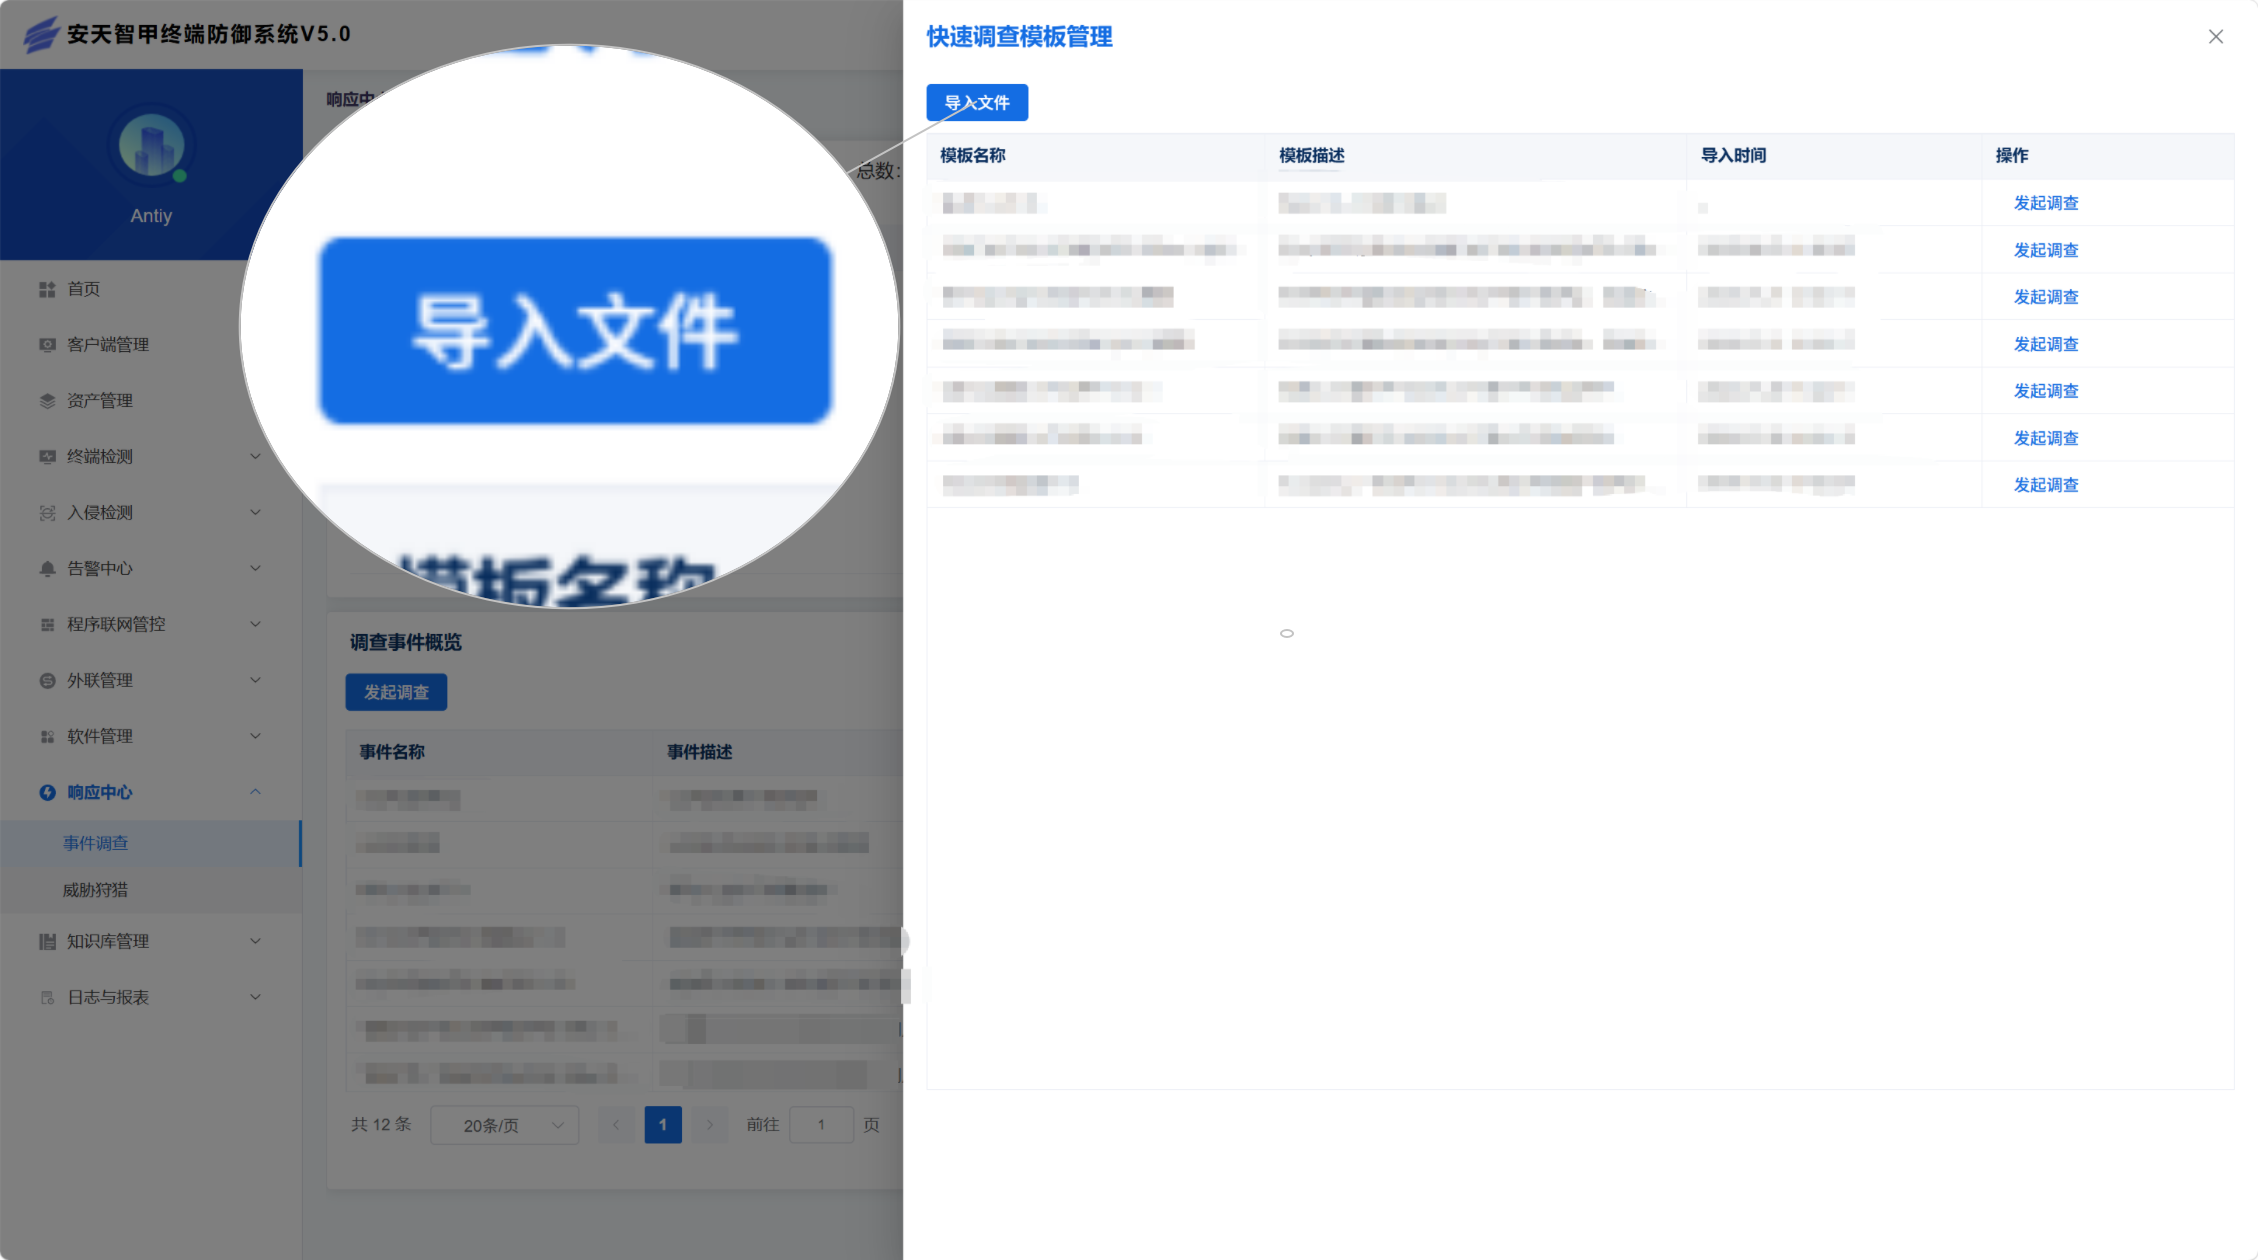
图2 快速导入调查模板
2:程序联网管控
依托智甲终端防火墙能力,可通过程序联网规则阻断漏洞依赖的风险端口。管理员获取月度《程序联网管控漏洞缓解规则包》,导入管理中心即可批量部署缓解策略。部署前需人工核验端口是否与现有业务冲突;若存在业务影响,可在页面直接调整策略,在生效状态列点击开关快速启用/ 关闭对应规则。
操作位置:程序联网管控->程序联网规则管理->导入文件
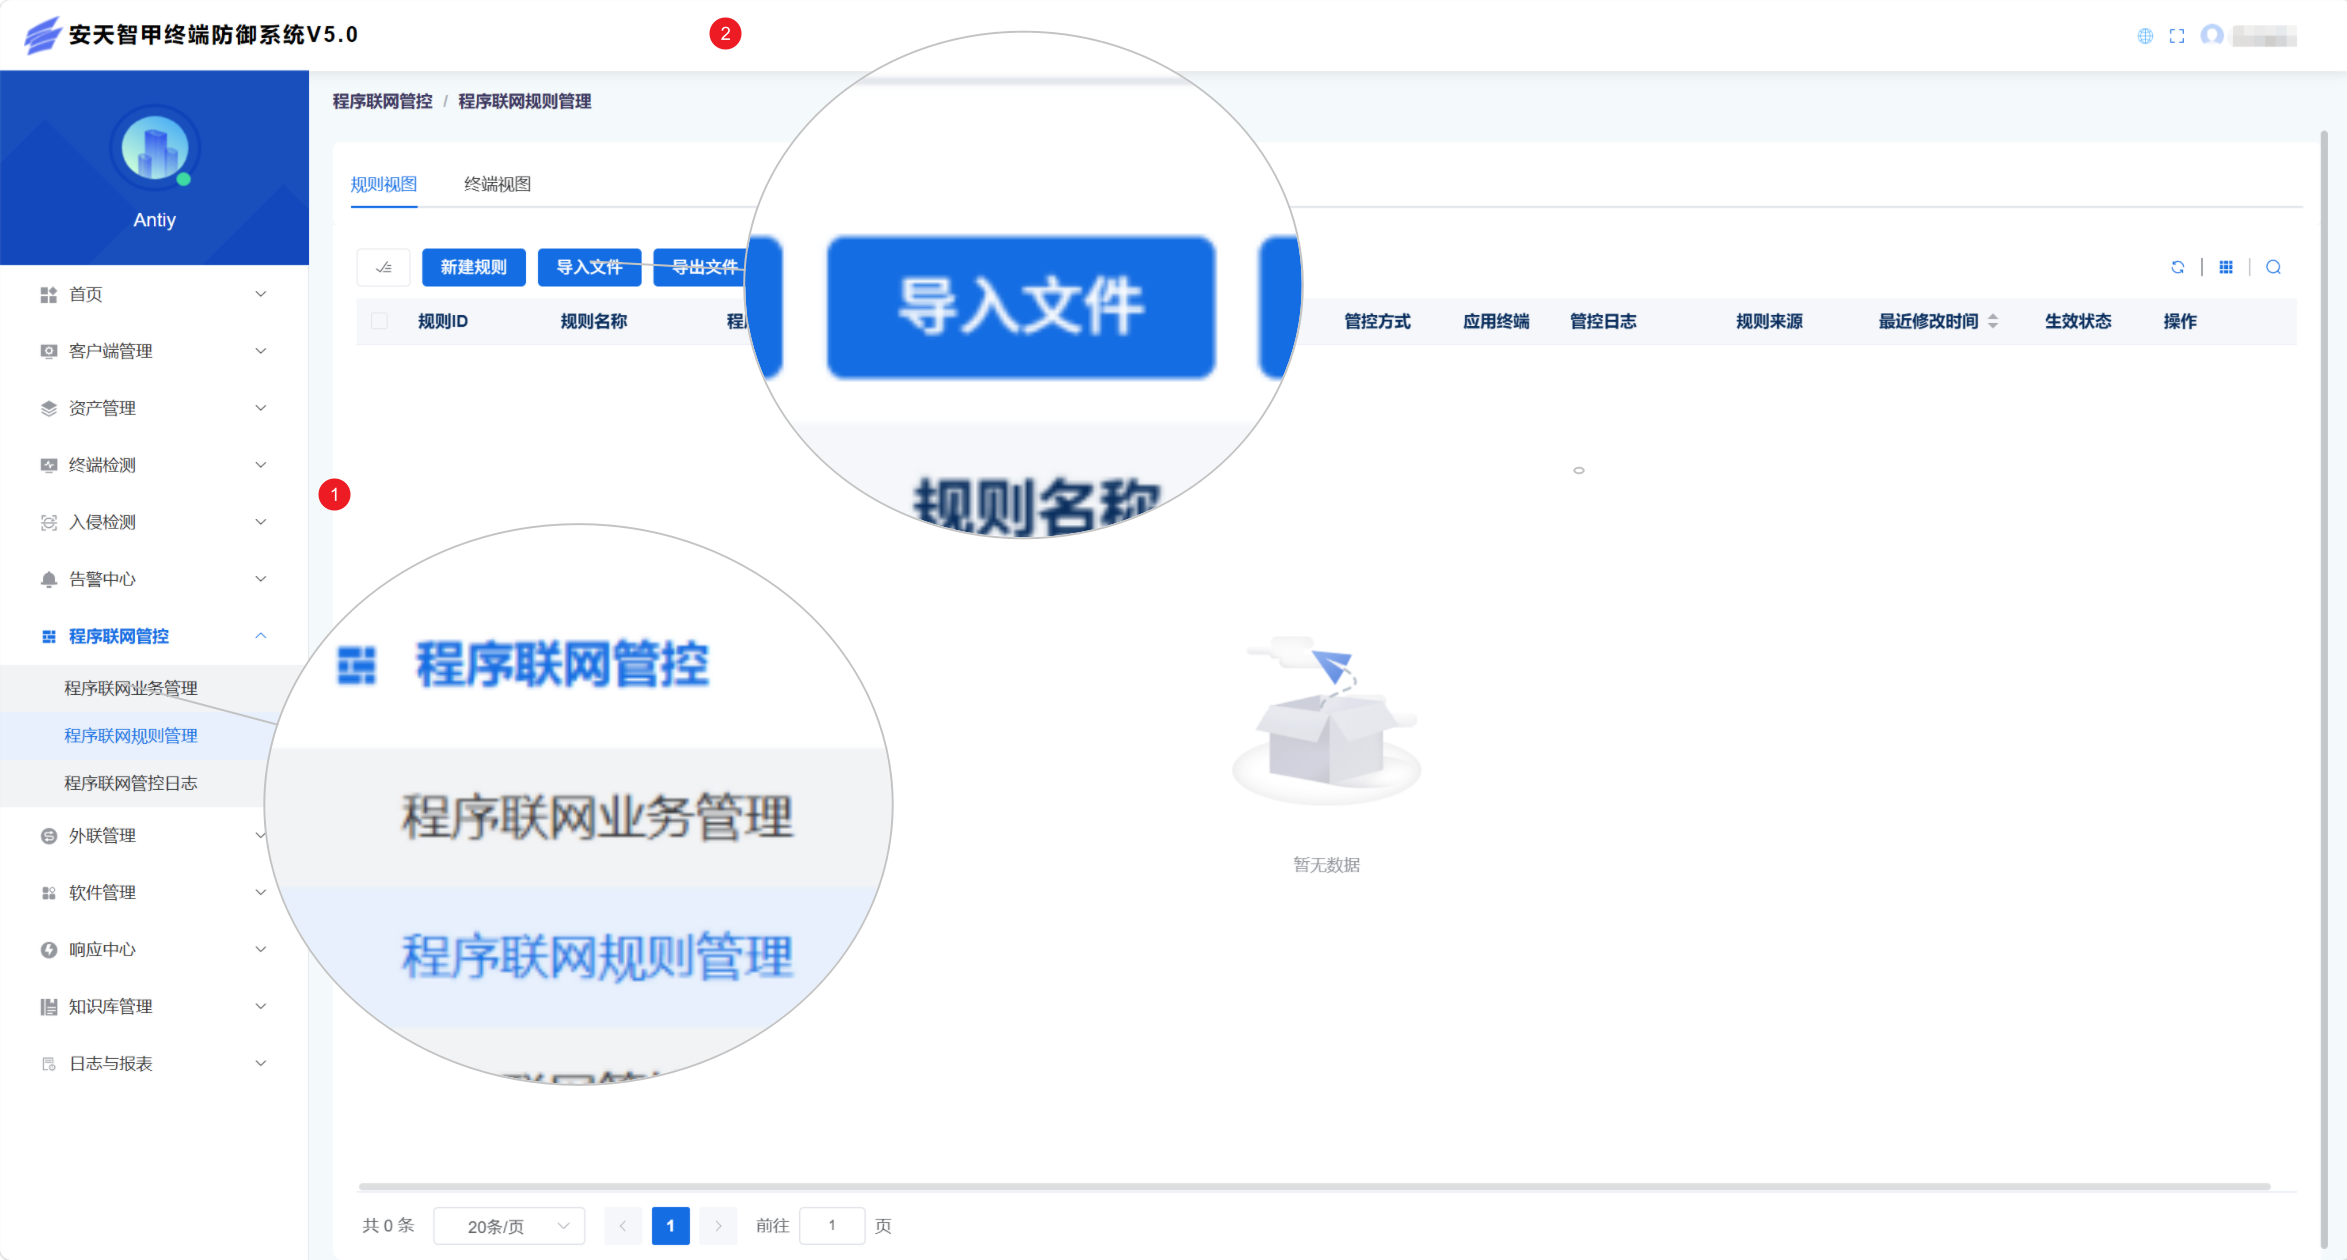
图3 导入程序联网漏洞缓解规则包
4、安全建议
针对本次微软补丁日发布的高危漏洞,建议企业与个人用户尽快开展漏洞排查与修复工作,消除安全隐患。
企业用户
请管理员登录安天智甲终端防御系统管理平台,进入【漏洞与补丁管理】-【漏洞与补丁信息管理】模块,选中目标终端分组,点击漏洞检测批量扫描全网终端漏洞情况;确认漏洞清单后,点击漏洞修复,批量向终端下发补丁修复任务,集中完成终端漏洞加固,实现统一管控。
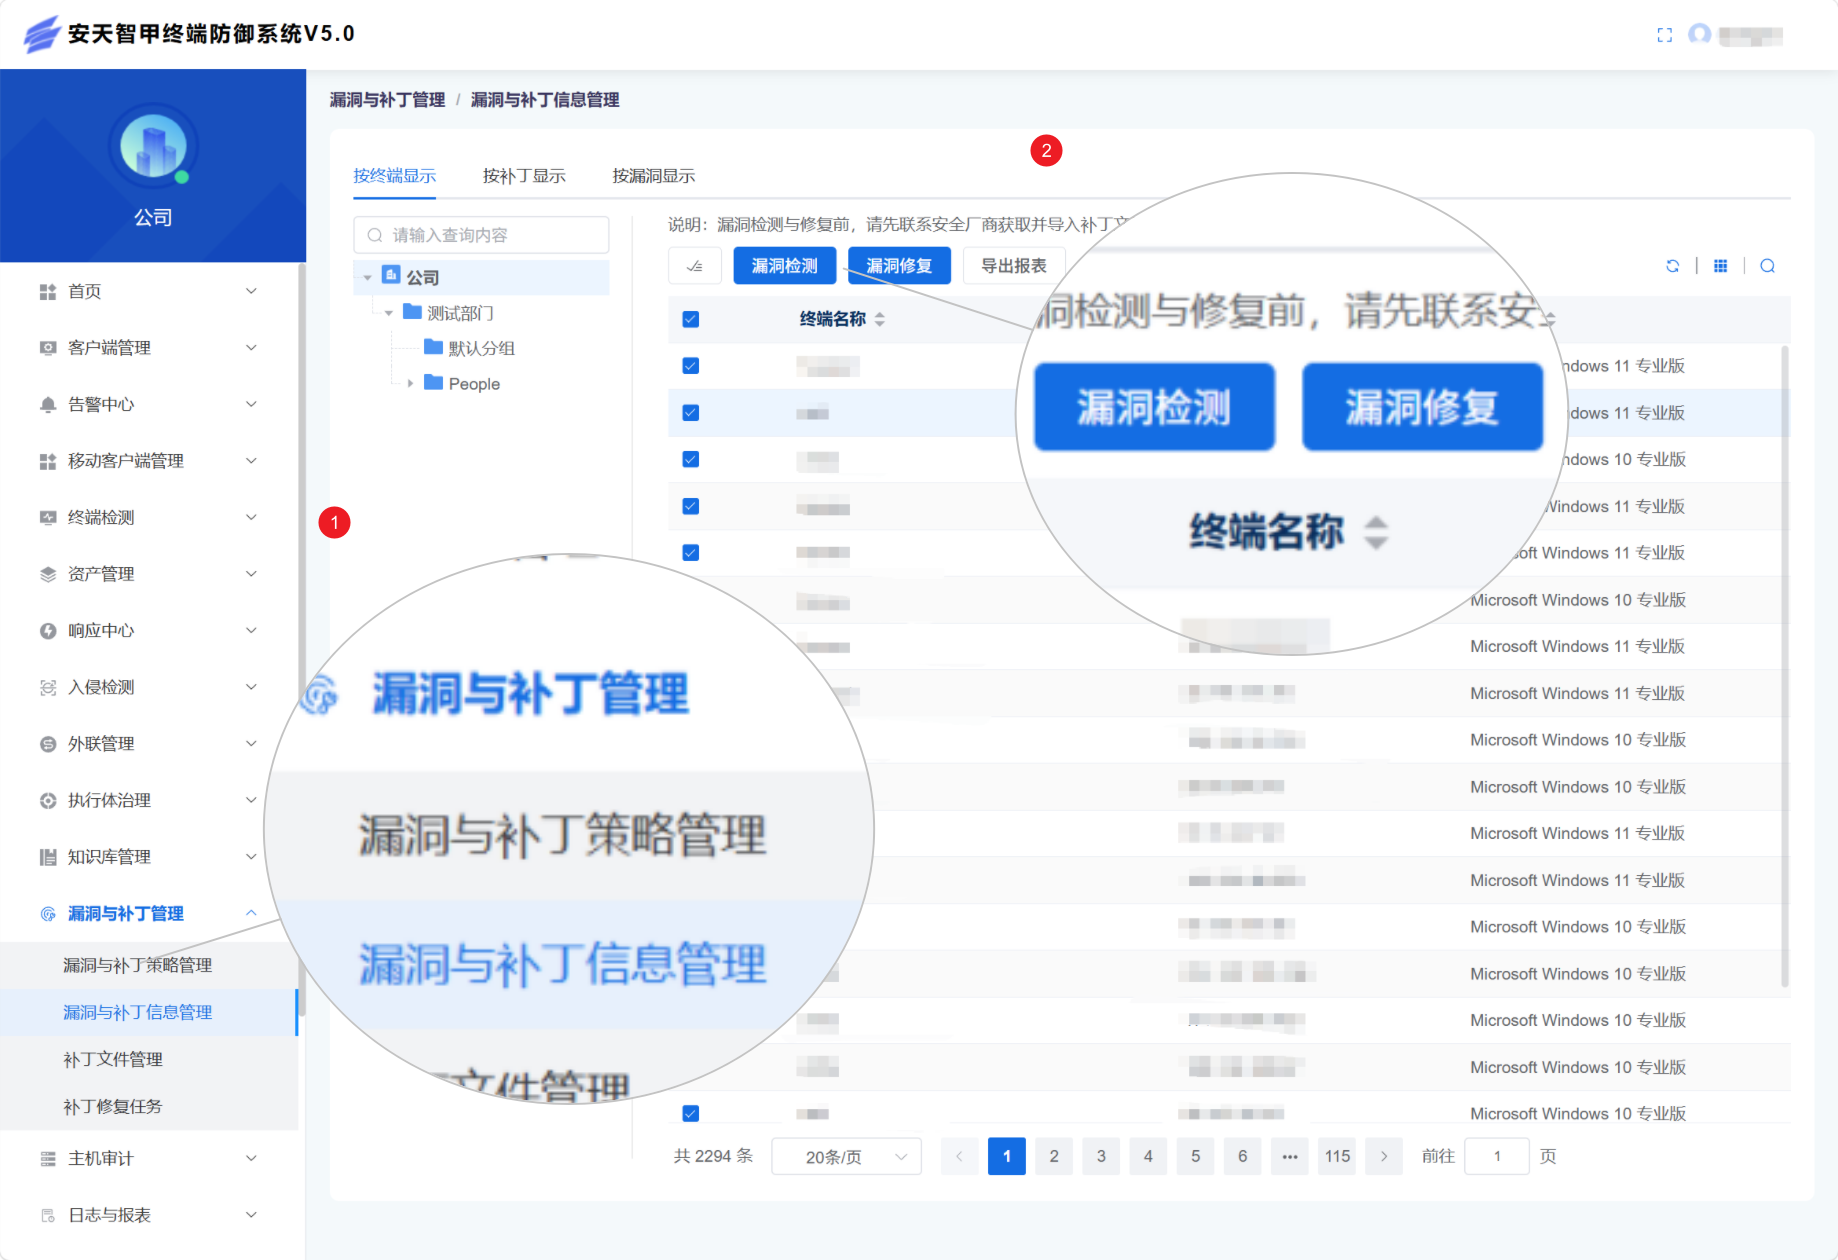
图4 批量漏洞检查与修复
个人终端用户
打开本地安天智甲客户端,在【安全工具】板块找到【漏洞修复】功能入口,启动漏洞扫描。扫描完成后,系统会展示本机全部漏洞清单,可直接点击一键修复,自动下载并安装对应微软系统补丁,完成本机漏洞加固。
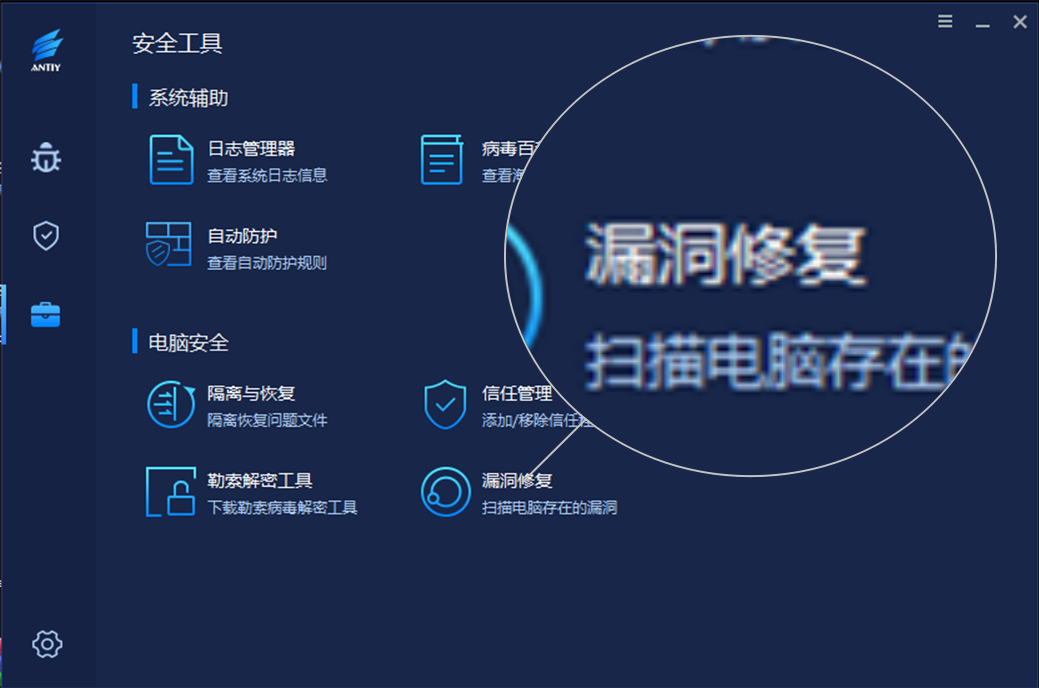
图5 安全工具页面
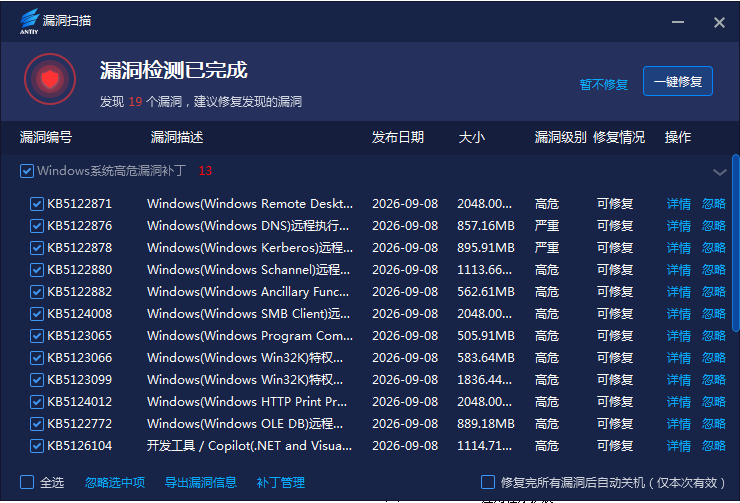
图6 漏洞扫描工具页面
5、参考链接
1.微软2026年9月安全更新:https://msrc.microsoft.com/update-guide/zh-cn/releaseNote/2026-Sep
2.微软安全更新指南:https://msrc.microsoft.com/update-guide
3.微软更新目录(补丁下载)https://www.catalog.update.microsoft.com/
4.CISA 已知被利用漏洞目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog
5.Windows的服务概述和网络端口要求:https://learn.microsoft.com/zh-cn/troubleshoot/windows-server/networking/service-overview-and-network-port-requirements